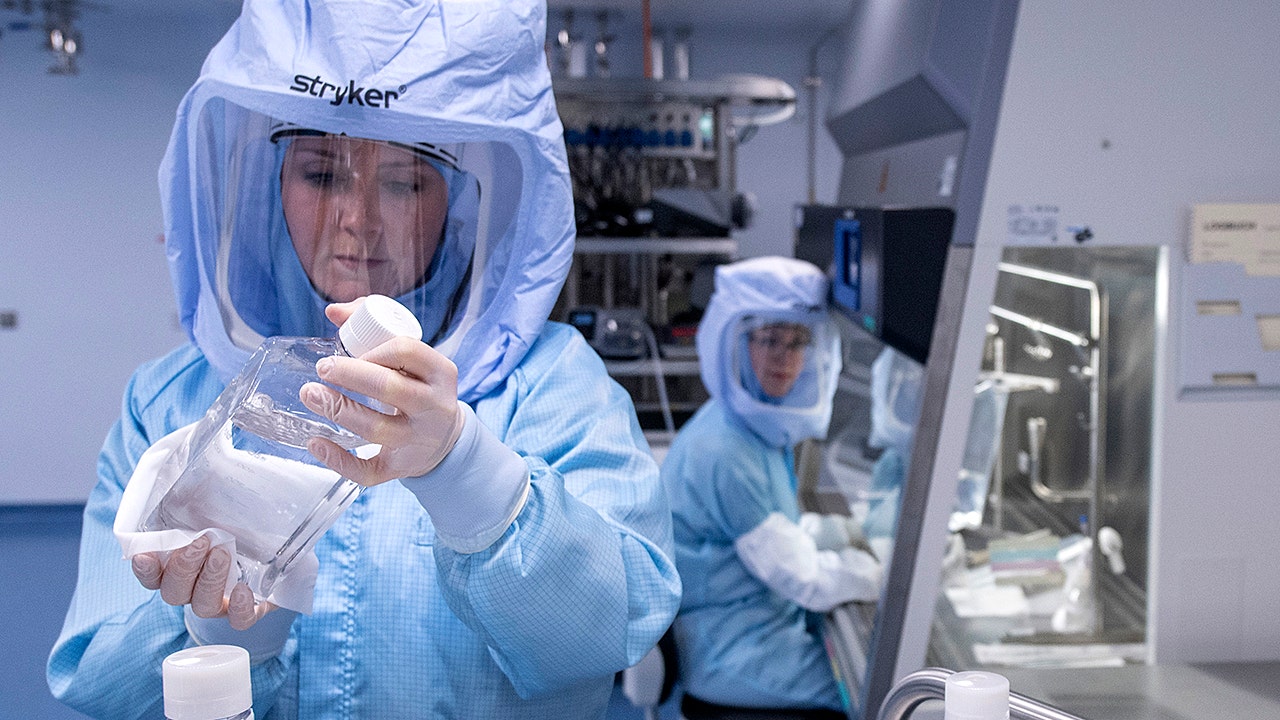
Um grupo de hackers ligado ao Irã realizou um ataque cibernético à Stryker, uma gigante global em tecnologia médica, comprometendo dispositivos corporativos via o Microsoft Intune. Sem recorrer a ransomware, os invasores utilizaram ferramentas legítimas para apagar dados remotamente, causando interrupções significativas. O ataque pode representar uma mudança na estratégia de grupos iranianos, historicamente conhecidos por ataques destrutivos, para ações mais agressivas contra infraestruturas corporativas durante conflitos geopolíticos. A empresa confirmou a ocorrência, afirmou que não há evidências de malware e ativou planos de continuidade para atender clientes. O incidente alerta para a vulnerabilidade não apenas de grandes corporações, mas de qualquer usuário de dispositivos conectados. Recomenda-se o uso de senhas fortes, autenticação de dois fatores, antivírus confiável e backups frequentes para minimizar riscos. A proteção digital deve ser contínua e multifacetada para garantir rápida recuperação em caso de incidentes. O ataque evidencia como ferramentas administrativas podem ser exploradas para causar danos severos, destacando a importância da segurança proativa e da conscientização digital.
Fonte: https://www.foxnews.com/tech/iran-linked-hackers-target-us-medical-tech-company
Comentários
Postar um comentário